
Două vulnerabilități informatice de severitate critică, descoperite în PHP, unul dintre cele mai utilizate limbaje de programare pentru dezvoltarea site-urilor și aplicațiilor web, au declanșat o mobilizare internațională a specialiștilor în securitate cibernetică. Instituții guvernamentale din mai multe state europene au suspendat temporar accesul la anumite platforme digitale, în timp ce dezvoltatorii PHP au publicat actualizări de urgență pentru limitarea riscurilor. Alerta a fost lansată în contextul identificării a două vulnerabilități, înregistrate oficial sub codurile CVE-2026-109618 și CVE-2026-109619, ambele evaluate la 9,2 puncte din maximum 10 pe scala CVSS 4.0.
Gravitatea situației este amplificată de răspândirea PHP în infrastructura digitală mondială. Limbajul este utilizat de platforme de administrare a conținutului, magazine online, aplicații comerciale și numeroase servicii publice. Potrivit avertizărilor oficiale, exploatarea vulnerabilităților poate permite unui atacator să execute cod malițios pe servere vulnerabile, fără să dețină în prealabil un cont sau o parolă.
Ce vulnerabilități au fost descoperite și de ce sunt atât de periculoase
Cele două probleme de securitate afectează componente fundamentale ale mediului de execuție PHP, nu doar un anumit plugin sau o aplicație individuală.
Ambele pot conduce la executarea de cod de la distanță, fenomen cunoscut în securitatea informatică sub denumirea Remote Code Execution (RCE). În anumite configurații vulnerabile, un atacator poate trimite cereri HTTP special construite către server, declanșând comportamente neprevăzute ale interpretorului PHP. În funcție de drepturile procesului compromis și de configurația infrastructurii, un atac reușit poate permite accesarea informațiilor sensibile, modificarea fișierelor, compromiterea aplicațiilor sau instalarea de programe malițioase. Cloudflare avertizează că vulnerabilitățile pot produce inclusiv întreruperi ale serviciilor și expunerea datelor. Nu orice exploatare presupune însă automat controlul complet asupra serverului.
Site-uri guvernamentale și servicii publice, suspendate în mai multe țări
Impactul descoperirii a depășit rapid sectorul companiilor private. Pe 21 octombrie, mai multe instituții și organizații din Europa au suspendat temporar servicii digitale pentru a permite aplicarea actualizărilor și verificarea sistemelor.
Printre statele în care au fost raportate asemenea măsuri se numără Germania, Franța, Belgia, Țările de Jos, Finlanda și Cehia. În Germania, furnizorul federal de servicii IT ITZBund s-a numărat printre organizațiile afectate de măsurile preventive. În Franța au fost raportate întreruperi inclusiv la servicii asociate Ministerului de Interne, iar în Cehia au fost suspendate temporar servicii guvernamentale.
Au existat perturbări și la organizații din sectorul medical, precum și la servicii digitale din Țările de Jos. Fundația Wikimedia a confirmat, de asemenea, suspendarea temporară a unor sisteme pentru gestionarea riscurilor.
Este esențială distincția dintre o platformă închisă preventiv și una compromisă efectiv de atacatori. Indisponibilitatea unui site nu reprezintă, în sine, dovada unui atac cibernetic reușit. La momentul raportărilor inițiale, nu fuseseră confirmate public compromiteri majore pentru toate instituțiile care au întrerupt serviciile.
WordPress, Drupal și platformele de comerț electronic pot fi expuse
Una dintre principalele îngrijorări privește numărul foarte mare de aplicații construite cu PHP. WordPress, Drupal, Joomla și Magento/Adobe Commerce utilizează acest limbaj pentru funcționalitățile lor de server. Prin urmare, vulnerabilitățile din interpretorul PHP pot afecta inclusiv infrastructura pe care rulează aceste platforme. Specialiștii NHS England au raportat demonstrații tehnice de exploatare în produse care integrează PHP, inclusiv WordPress, Drupal și Joomla.
Totuși, riscul concret depinde de versiunea PHP instalată, configurația serverului și măsurile de protecție existente. Actualizarea WordPress sau a unui plugin nu înlocuiește actualizarea interpretorului PHP. Acesta este administrat, de regulă, la nivelul serviciului de găzduire sau al serverului.
Vulnerabilitățile afectează inclusiv versiuni PHP foarte vechi
Potrivit Cloudflare, problemele de securitate afectează serverele web care utilizează PHP 5.4 sau versiuni ulterioare, dacă nu au primit remedierile necesare. Acest lucru creează dificultăți deosebite pentru organizațiile care folosesc infrastructură informatică veche, deoarece versiunile PHP care au ieșit din perioada oficială de suport nu mai beneficiază de actualizări obișnuite din partea proiectului PHP.
Pe 21 octombrie 2026, echipa PHP a publicat versiuni corectate:
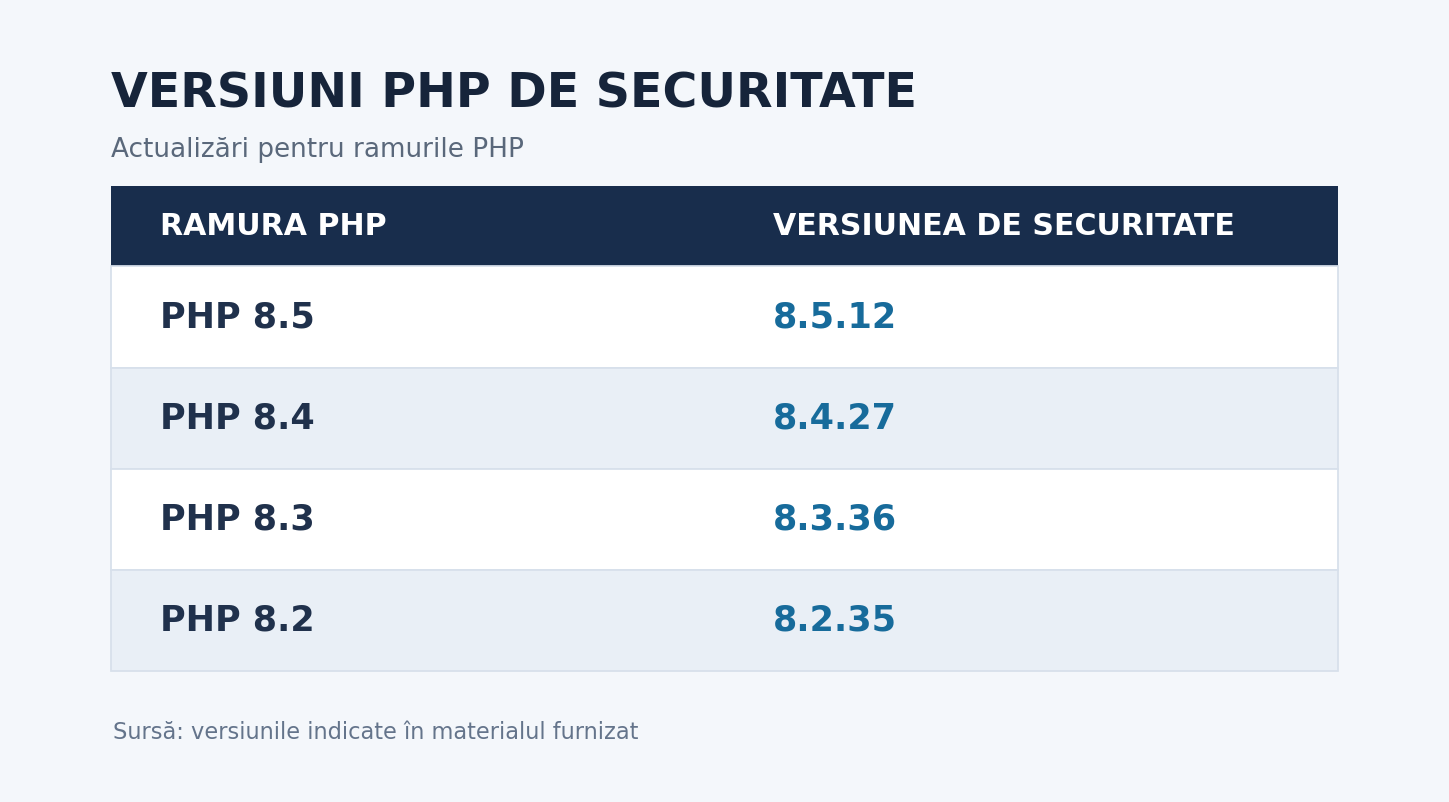
Pentru versiunile PHP 8.1 și mai vechi, aflate în afara suportului oficial, administratorii trebuie să planifice migrarea la o versiune întreținută sau să verifice disponibilitatea unor remedieri furnizate de distribuitorii sistemelor lor. Echipa PHP subliniază că actualizarea este măsura esențială de protecție și că soluțiile temporare nu oferă o garanție completă împotriva exploatării.
Cloudflare a implementat măsuri de protecție împotriva atacurilor
Compania americană Cloudflare, unul dintre cei mai importanți furnizori de servicii pentru securitatea și distribuirea traficului web, a confirmat că a participat la eforturile coordonate de limitare a vulnerabilităților.
Cele două probleme de securitate, cunoscute împreună sub denumirea php2shell, au fost analizate în colaborare cu organizații și companii de cercetare, printre care OpenAI, Wiz și Quarkslab. Cloudflare a anunțat că a dezvoltat și implementat reguli de protecție prin sistemul său Web Application Firewall (WAF), înainte de dezvăluirea publică a vulnerabilităților.
Aceste măsuri urmăresc identificarea și blocarea anumitor cereri malițioase înainte ca ele să ajungă la serverele protejate. Totuși, protecțiile de tip WAF nu înlocuiesc actualizarea PHP, deoarece nu pot garanta blocarea tuturor modalităților de exploatare.
Uniunea Europeană solicită intervenții urgente
Pe 21 octombrie, Comisia Europeană, Agenția Uniunii Europene pentru Securitate Cibernetică (ENISA), CERT-EU, Europol și rețeaua europeană a echipelor de răspuns la incidente informatice au publicat o declarație comună. Instituțiile avertizează asupra riscurilor generate de cele două vulnerabilități și solicită organizațiilor să identifice rapid aplicațiile afectate. Recomandările includ actualizarea urgentă a sistemelor, colaborarea cu furnizorii de găzduire și prioritizarea aplicațiilor accesibile direct de pe internet.
În situațiile în care actualizarea nu poate fi realizată imediat, instituțiile europene recomandă izolarea temporară a aplicațiilor vulnerabile de rețelele publice. ENISA a confirmat că actualizările oficiale au fost publicate pe 21 octombrie 2026, la ora 13:40 UTC.
Ce trebuie să facă administratorii de site-uri și companiile
Pentru organizațiile care utilizează PHP, prioritatea este identificarea versiunilor instalate și verificarea existenței actualizărilor de securitate. Administratorii trebuie să acorde atenție deosebită serverelor accesibile public, inclusiv celor care găzduiesc magazine online, portaluri de autentificare, platforme cu date personale sau aplicații instituționale. În cazul serviciilor de găzduire administrată, este necesară verificarea actualizărilor efectuate de furnizor. Pentru serverele administrate independent, responsabilitatea aplicării remedierilor revine echipelor tehnice.
Specialiștii recomandă și examinarea jurnalelor de securitate pentru identificarea eventualelor activități suspecte. Pentru organizațiile care nu pot actualiza imediat sistemele, limitarea accesului public poate constitui o măsură temporară de reducere a riscului, însă nu o soluție definitivă.
O vulnerabilitate globală nu înseamnă că întregul internet a fost compromis
Amploarea riscurilor este considerabilă, deoarece PHP se află la baza unei părți importante a infrastructurii web. Cu toate acestea, trebuie făcută diferența între existența unei vulnerabilități, posibilitatea exploatării sale și compromiterea efectivă a unui sistem.
Nu există dovezi că toate site-urile care utilizează PHP au fost compromise sau că atacatorii au obținut acces la majoritatea serverelor web din lume. Există însă dovezi tehnice ale posibilității exploatării vulnerabilităților, precum și avertizări oficiale privind riscul unor atacuri asupra sistemelor neactualizate.
Incidentul evidențiază dependența infrastructurii digitale mondiale de un număr relativ restrâns de tehnologii fundamentale. O problemă de securitate descoperită într-o componentă utilizată pe scară largă poate determina măsuri simultane de protecție în numeroase state și sectoare economice. În acest moment, actualizarea versiunilor PHP vulnerabile reprezintă principala măsură de protecție. Rapiditatea cu care organizațiile reușesc să implementeze remedierile va influența amploarea eventualelor incidente informatice din perioada următoare.
Comentarii & Dezbatere (0)
Adaugă un comentariu civilizat
Comentariile sunt verificate de redacție înainte de publicare pentru a asigura decența dezbaterii.
Fii primul care comentează acest articol!