
Inteligența artificială își caută propriul arbitru: marile companii tech, împărțite în privința unui organism independent de supraveghere
Cursa pentru dezvoltarea inteligenței artificiale intră într-o etapă în care problema nu mai este doar cine construiește cele mai performante modele, ci și cine stabilește limitele acestora. În Statele Unite se discută crearea unui organism independent, finanțat de industria AI, care să poată evalua cele mai avansate modele înainte de lansare. Propunerea a scos însă la iveală o divizare importantă între liderii Silicon Valley.
Dezvoltarea accelerată a inteligenței artificiale începe să producă o situație neobișnuită: chiar unele dintre companiile și cercetătorii aflați în centrul revoluției AI cer mecanisme mai puternice de control.
Una dintre ideile discutate în ultimele luni este înființarea în Statele Unite a unei organizații independente pentru evaluarea celor mai avansate sisteme de inteligență artificială.
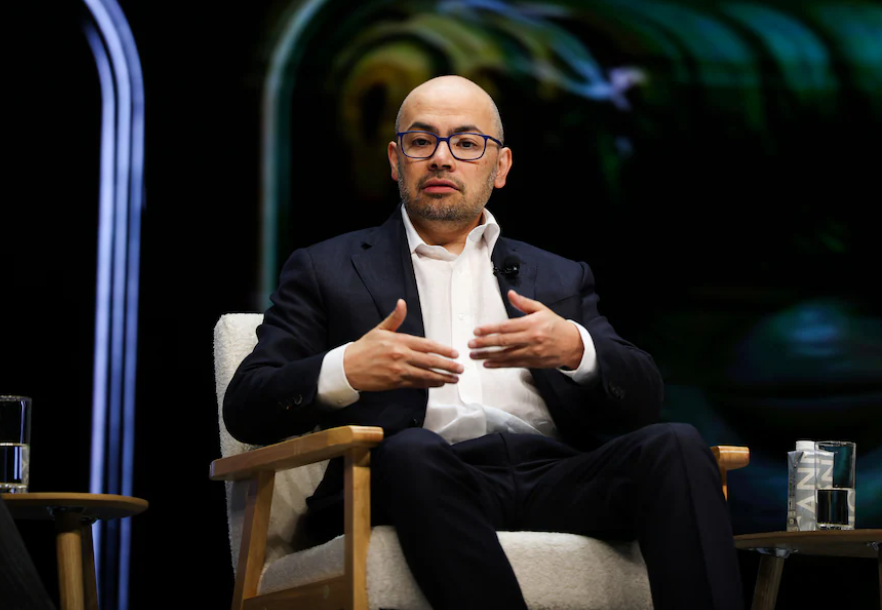
Propunerea a fost promovată în special de Demis Hassabis, CEO al Google DeepMind, și ar presupune crearea unui organism finanțat de industrie, dar conceput pentru a funcționa independent de companiile pe care le evaluează.
Modelul invocat este FINRA – Financial Industry Regulatory Authority –, organizația care supraveghează o parte importantă a industriei americane de brokeraj.
Ideea pare simplă: dacă piețele financiare au organisme specializate capabile să stabilească standarde și să controleze participanții, de ce nu ar exista o structură similară pentru tehnologiile AI care ar putea avea efecte economice, sociale și de securitate mult mai ample?
Cum ar putea funcționa un „arbitru” al inteligenței artificiale
Un asemenea organism ar putea reuni specialiști în inteligență artificială, securitate cibernetică și alte domenii relevante pentru evaluarea modelelor de frontieră.
Principala sa funcție ar fi testarea sistemelor AI extrem de performante înainte ca acestea să fie utilizate pe scară largă.
Printre riscurile analizate s-ar putea număra capacitatea modelelor de a facilita atacuri informatice, utilizarea lor în contexte biologice periculoase, comportamentele înșelătoare sau situațiile în care sistemele autonome devin dificil de controlat.
Ideea nu este aceea de a verifica fiecare chatbot sau fiecare aplicație AI lansată pe piață. Accentul ar urma să cadă asupra așa-numitelor „frontier models” – cele mai puternice sisteme dezvoltate la un moment dat.
Într-un asemenea scenariu, industria ar finanța mecanismul de control, dar evaluarea ar trebui realizată suficient de independent încât companiile să nu își poată certifica pur și simplu propriile produse.
Silicon Valley este însă profund divizat
Dezbaterea nu poate fi redusă la un conflict între companiile tehnologice și autoritățile americane.
Dimpotrivă, una dintre cele mai importante dispute se desfășoară chiar în interiorul industriei AI.
Potrivit relatărilor din presa americană, Mark Zuckerberg, Elon Musk și CEO-ul Nvidia, Jensen Huang, au discutat separat cu președintele Donald Trump despre propunerea unui organism de supraveghere finanțat de industria AI.
Cei trei și-au exprimat rezervele față de proiect.
Una dintre principalele preocupări raportate este că o asemenea structură ar putea ajunge să consolideze poziția companiilor deja dominante în dezvoltarea modelelor de frontieră, în special OpenAI, Anthropic și Google DeepMind.
Problema este importantă.
Standardele de siguranță foarte costisitoare pot proteja societatea de tehnologii periculoase, dar pot deveni simultan o barieră de intrare pentru companiile mai mici.
O companie cu venituri de zeci de miliarde de dolari poate suporta costurile unor audituri complexe. Un laborator independent sau un startup ar putea avea dificultăți mult mai mari.
Prin urmare, disputa privind siguranța AI este și o dispută privind structura viitoare a pieței.
Jensen Huang: siguranța este și o problemă de inginerie
CEO-ul Nvidia, Jensen Huang, s-a poziționat public împotriva introducerii unor noi reglementări generale pentru industria AI.
Argumentul său este că firmele au deja motive economice puternice pentru a evita lansarea unor produse nesigure și că o parte importantă a problemelor trebuie rezolvată prin inginerie și testare tehnică.
Mark Zuckerberg a susținut, la rândul său, că laboratoarele AI au stimulente puternice pentru dezvoltarea unor sisteme care rămân aliniate intereselor utilizatorilor.
Poziția lui Elon Musk este mai complexă.
De-a lungul timpului, Musk a avertizat în repetate rânduri asupra riscurilor inteligenței artificiale, dar s-a arătat sceptic față de anumite forme de reglementare și față de posibilitatea ca acestea să ofere avantaje unor companii deja dominante.
Rezultatul este un paradox: există un consens relativ larg că sistemele AI foarte avansate trebuie testate serios, dar mult mai puțin consens privind cine trebuie să facă testarea și cine trebuie să stabilească regulile.
Anthropic face deja un pas spre supravegherea externă
Unele companii au început să experimenteze cu propriile mecanisme de verificare externă.
Anthropic a anunțat recent selectarea companiei Accenture pentru monitorizarea și testarea siguranței sistemelor sale AI.
Potrivit informațiilor publicate de The Washington Post, acordul presupune inclusiv testarea adversarială a modelelor și evaluarea modului în care acestea respectă anumite limite și instrucțiuni.
Anthropic și Accenture au anunțat, de asemenea, investiții de cel puțin un miliard de dolari fiecare în următorii cinci ani în domeniul siguranței inteligenței artificiale.
Mișcarea este importantă deoarece indică apariția unui posibil nou sector economic: auditarea independentă a inteligenței artificiale.
Așa cum companiile financiare sunt auditate, iar infrastructurile critice sunt supuse unor verificări independente, modelele AI ar putea ajunge să treacă prin evaluări externe înainte de implementarea la scară largă.
California merge deja mai departe
În timp ce la nivel federal dezbaterea continuă, California începe să construiască propriul sistem de supraveghere.
Guvernatorul Gavin Newsom a emis pe 18 septembrie un ordin executiv pentru accelerarea mecanismelor independente de verificare a sistemelor AI.
Printre măsurile analizate se află prezența unor organizații independente de verificare în laboratoarele care dezvoltă modele de frontieră, auditarea periodică a sistemelor și verificarea rapoartelor de risc furnizate de companii.
O altă idee discutată este introducerea unui mecanism de oprire de urgență – un „AI kill switch” – pentru anumite sisteme foarte avansate.
California adoptase deja legislație privind transparența modelelor de frontieră, raportarea incidentelor grave și protecția avertizorilor de integritate.
În septembrie 2026 au fost adăugate noi mecanisme privind organizațiile independente de verificare și auditorii AI.
Astfel, în lipsa unui sistem federal unitar, statele americane ar putea începe să construiască propriile modele de reglementare.
Washingtonul preferă, deocamdată, o abordare mai puțin restrictivă
Administrația Donald Trump a adoptat o poziție mai prudentă față de introducerea unor reglementări federale care ar putea încetini dezvoltarea AI.
Argumentul central este competiția tehnologică internațională, în special cea dintre Statele Unite și China.
Din această perspectivă, reguli prea restrictive aplicate companiilor americane ar putea încetini inovarea și ar putea oferi competitorilor externi un avantaj.
În același timp, nici administrația americană nu ignoră complet riscurile.
În interiorul administrației există poziții diferite privind nivelul adecvat de supraveghere, iar securitatea cibernetică și riscurile generate de modelele foarte avansate rămân subiecte de dezbatere.
De ce avertizează chiar liderii industriei AI
Discuția a devenit și mai intensă după ce mai mulți cercetători și directori ai companiilor AI au avertizat că ritmul dezvoltării tehnologice ar putea depăși capacitatea actuală de evaluare și control.
CEO-ul Anthropic, Dario Amodei, a cerut recent o abordare mai prudentă în dezvoltarea sistemelor de frontieră.
Sam Altman, CEO-ul OpenAI, și Elon Musk au susținut la rândul lor ideea că riscurile sistemelor foarte avansate trebuie tratate cu seriozitate, chiar dacă pozițiile lor privind soluțiile de reglementare diferă.
Aceste avertismente nu înseamnă că sistemele AI actuale au devenit deja autonome sau imposibil de controlat.
Ele arată însă că o parte a industriei consideră necesară construirea mecanismelor de siguranță înainte ca sistemele să atingă niveluri de capabilitate mult mai ridicate.
Miza reală: cine va controla „arbitrul”?
Aici apare probabil cea mai dificilă întrebare.
Dacă guvernul controlează direct sistemul de evaluare, industria poate acuza statul că încetinește inovarea.
Dacă firmele AI se verifică singure, independența mecanismului poate fi pusă sub semnul întrebării.
Iar dacă cele mai mari companii finanțează și contribuie la proiectarea unui organism independent, apare riscul ca regulile să favorizeze tocmai firmele suficient de mari pentru a le putea respecta.
Este una dintre problemele clasice ale reglementării: cine îi supraveghează pe cei care supraveghează?
În cazul inteligenței artificiale, întrebarea capătă o importanță suplimentară deoarece standardele stabilite în următorii ani ar putea influența întreaga arhitectură a industriei pentru decenii.
Inteligența artificială intră într-o nouă etapă
Până acum, competiția AI a fost prezentată în principal prin performanța modelelor: cine construiește cel mai inteligent sistem, cine are cele mai multe cipuri și cine investește cele mai multe miliarde de dolari.
Următoarea etapă ar putea fi diferită.
Competiția se mută treptat spre guvernanță, audit, securitate și control.
În Statele Unite se conturează în prezent cel puțin trei modele: autoreglementarea companiilor, supravegherea independentă finanțată de industrie și reglementarea directă prin autorități publice.
Probabil că sistemul final va combina elemente din toate trei.
Cert este că disputa nu mai este una pur teoretică. California introduce deja mecanisme de verificare independentă, Anthropic testează colaborarea cu auditori externi, iar la Washington se discută intens dacă Statele Unite au nevoie de un organism național dedicat modelelor AI de frontieră.
Într-o industrie care evoluează într-un ritm dificil de anticipat, întrebarea esențială nu mai este doar cât de puternică va deveni inteligența artificială, ci și cine va avea autoritatea să decidă când un sistem este suficient de sigur pentru a fi lansat.
Comentarii & Dezbatere (0)
Adaugă un comentariu civilizat
Comentariile sunt verificate de redacție înainte de publicare pentru a asigura decența dezbaterii.
Fii primul care comentează acest articol!